WAF(Web应用防火墙):网站为什么需要它?
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
 很多网站不是被“攻破大门”,而是被绕过了大门。攻击者往往不从网络层硬闯,而是盯上 Web 应用自身的漏洞——登录接口没做好校验、上传功能没限制文件类型,都可能成为突破口。这些藏在业务代码里的攻击,传统防火墙常常视而不见。WAF 要补的,正是这一层。 01 WAF 到底在看什么?WAF,全称 Web Application Firewall,即 Web 应用防火墙,专门保护网站、Web 系统、API 接口、小程序后端和管理后台。 它和传统防火墙的差别,一句话能说清:防火墙看“数据包”,WAF 看“请求内容”。 举个例子:同样是访问登录接口,普通防火墙只看到“一次 443 端口的 HTTPS 访问”;WAF 会继续看参数里有没有数据库查询语句、脚本代码这类“危险品”,发现异常就拦截或告警。 02 它重点防谁?
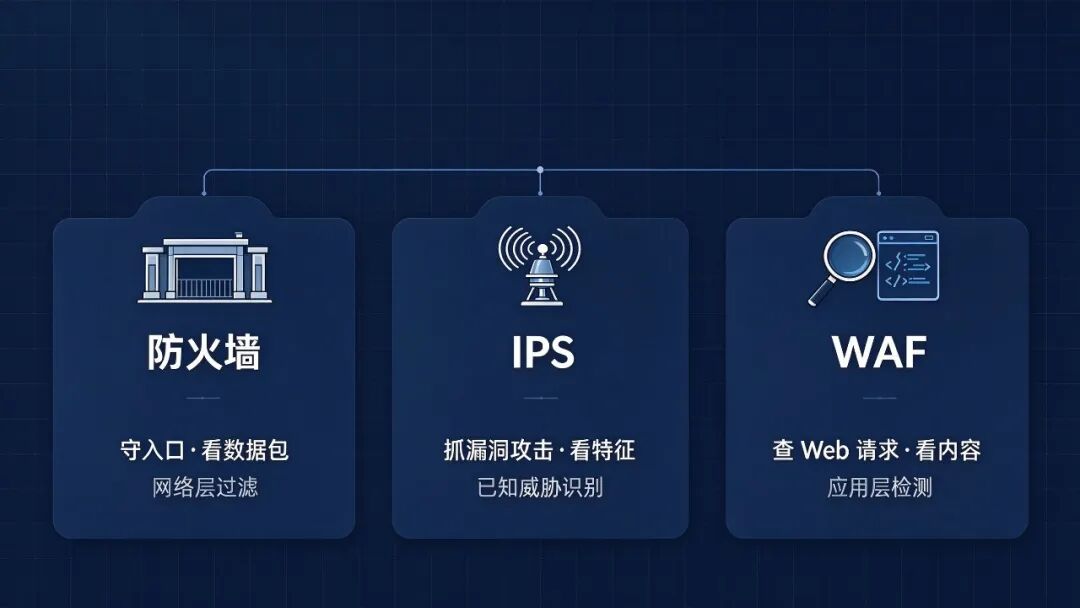
03 和防火墙、IPS 怎么分工?可以这样理解:防火墙是园区大门,IPS 负责抓“已知漏洞的攻击”,WAF 则守在网站门前,专门检查 HTTP 请求里有没有“坏东西”。三者各管一段,不是替代关系。
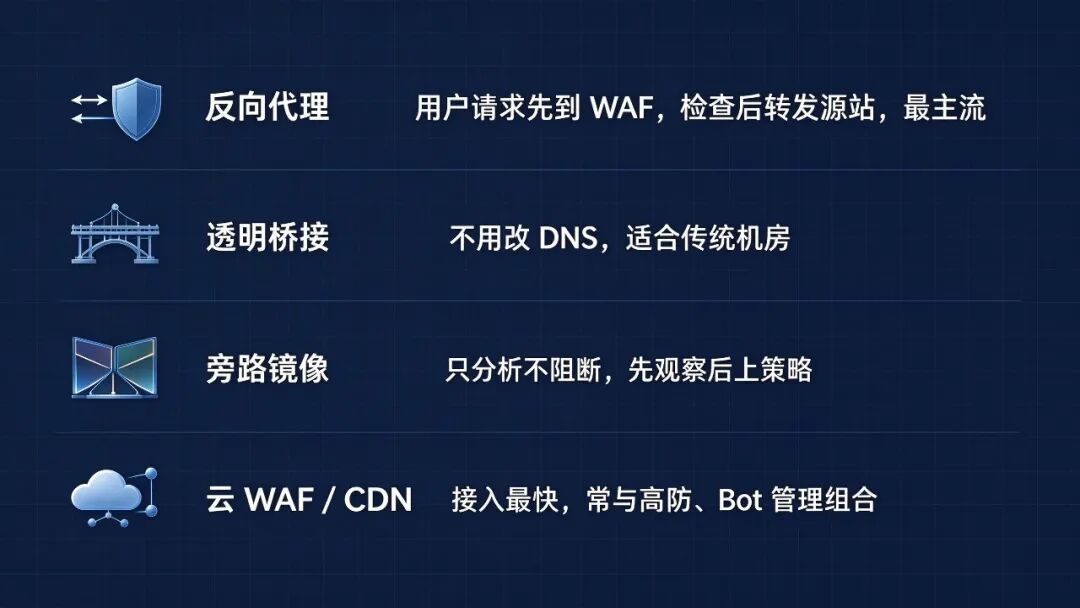
04 常见的几种部署姿势
05 落地时注意什么?先盘点业务(域名、接口、后台、测试环境都要覆盖)→ 先开审计模式观察,再逐步收紧拦截 → 规则上线后持续看误报漏报 → 与日志审计、身份认证打通,形成闭环。 06 正在发生的趋势从 WAF 走向 WAAP:防护范围从页面扩展到 API、Bot、DDoS 和业务风险;API 越权、批量爬取成为新的攻击重点;规则之外,语义分析、行为建模越来越受重视;云原生环境里,Ingress、API 网关、Service Mesh 都可能成为 WAF 的新载体。 WAF 的价值,是在攻击流量碰到业务系统之前,先替应用做一次体检和拦截。 最后多说一句:如果你的网站或 API 正缺一道应用层防线,赛柏特的 OneWAN SASE 已将 WAF 能力纳入统一安全接入体系——Web 防护与安全组网,可以在同一套架构里落地。 阅读原文:原文链接 该文章在 2026/10/21 12:34:20 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886