“任意”文件上传要怎么防?
|
admin 2026年11月9日 22:4
本文热度 101
|
当前,大部分的网站和应用系统都有上传功能,包括文档、图片、头像、视频等内容的上传。文件上传功能本身没有问题,但是当系统未对上传文件的内容、后缀和文件类型进行校验或处理逻辑不够安全时,恶意用户就可以绕过文件类型要求向系统上传“任意”文件甚至是可执行文件后门,最终导致严重的后果。“任意”文件上传的危害与恶意用户上传的文件类型紧密相关,具体可以分为如下几类:1.上传恶意脚本语言,系统服务器的Web容器会解释并执行对应的恶意代码;2.上传Flash的策略文件crossdomain.xml,控制Flash在该域下的行为;3.上传病毒、木马文件,诱骗用户或者管理员下载执行;4.上传钓鱼图片或包含脚本的图片,用于钓鱼和欺诈;5.上传Webshell,远程控制系统或致使系统瘫痪。
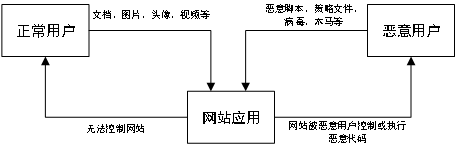
“任意”文件上传对整个网站和应用系统的安全有巨大的影响,因此在设计防护策略时要尽可能限制用户上传文件的类型,并从文件存储、执行、过滤等多方面进行防护,常见防护策略包括:2.采用白名单方式,通过MIME类型、后缀、文件头等内容对文件类型进行检查;
阅读原文:原文链接
该文章在 2026/11/10 11:09:41 编辑过


 400 186 1886